Foram encontradas 17.984 questões.
Durante um hackathon de segurança, uma das equipes construiu rapidamente uma funcionalidade de comentários para um sistema de compras.
Para permitir o uso de formatação HTML nos comentários, o desenvolvedor implementou o se guinte template:
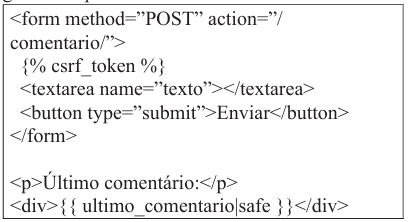
Após algum tempo, um usuário publicou o seguinte texto no conteúdo do comentário:
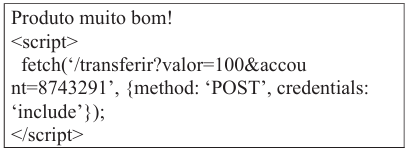
Outros usuários que acessaram a página tiveram transferências não autorizadas de suas contas.
Com base nesse cenário, qual opção explica a falha explorada, indicando o tipo de ataque e como corrigi-la sem perder a possibilidade de exibir algum HTML formatado nos comentários?
Provas
Questão presente nas seguintes provas

Em algoritmos de criptografia, os modos de
operação determinam como uma cifra de bloco,
como o AES, processam os dados. Cada modo
apresenta diferentes níveis de segurança e desempenho, dependendo de como evita padrões repetitivos e implementa aleatorização. Alguns modos
podem revelar padrões nos dados originais, enquanto outros foram criados para eliminar essas
fraquezas.
O texto-base descreve a função geral dos modos de operação. Aprofundando os conceitos mencionados, analise a afirmativa a seguir e complete as lacunas:
“O modo de operação __________________ do AES é vulnerável a ataques de análise de padrões porque blocos idênticos de texto claro resultam em blocos idênticos de texto cifrado. Para mitigar essa vulnerabilidade, o modo __________________ utiliza um ___________________ para tornar cada bloco dependente do anterior. No entanto, implementações inadequadas do CBC podem ser vulneráveis a ataques de __________________”.
O texto-base descreve a função geral dos modos de operação. Aprofundando os conceitos mencionados, analise a afirmativa a seguir e complete as lacunas:
“O modo de operação __________________ do AES é vulnerável a ataques de análise de padrões porque blocos idênticos de texto claro resultam em blocos idênticos de texto cifrado. Para mitigar essa vulnerabilidade, o modo __________________ utiliza um ___________________ para tornar cada bloco dependente do anterior. No entanto, implementações inadequadas do CBC podem ser vulneráveis a ataques de __________________”.
Provas
Questão presente nas seguintes provas
A equipe de TI de um órgão público está atualizando a sua
arquitetura de TI para adequá-la à LGPD, especialmente quanto
aos requisitos técnicos de segurança previstos nos artigos 46 a 49
da lei. A equipe identificou que determinados sistemas internos
processam dados sensíveis de cidadãos, incluindo biometria facial
e informações de saúde.
Para atender às exigências legais, foram implementadas as seguintes medidas técnicas:
1. Criptografia dos bancos de dados e dos backups; 2. Pseudonimização dos relatórios de análise; 3. Registro detalhado de logs de acesso; 4. Controle de acesso baseado em perfis e MFA; e 5. Segmentação de rede e monitoração contínua.
Considerando os dispositivos técnicos da LGPD e boas práticas de engenharia de segurança, é correto afirmar que
Para atender às exigências legais, foram implementadas as seguintes medidas técnicas:
1. Criptografia dos bancos de dados e dos backups; 2. Pseudonimização dos relatórios de análise; 3. Registro detalhado de logs de acesso; 4. Controle de acesso baseado em perfis e MFA; e 5. Segmentação de rede e monitoração contínua.
Considerando os dispositivos técnicos da LGPD e boas práticas de engenharia de segurança, é correto afirmar que
Provas
Questão presente nas seguintes provas
Deseja-se contratar um teste de penetração para avaliar a
segurança de sistemas internos e externos. O contrato exige que o
fornecedor siga boas práticas internacionais, como as descritas no
PTES (Penetration Testing Execution Standard) e no OWASP
Testing Guide, incluindo documentação completa do escopo,
regras de engajamento e limites éticos.
Considerando as etapas típicas de um pentest profissional, assinale a afirmativa correta.
Considerando as etapas típicas de um pentest profissional, assinale a afirmativa correta.
Provas
Questão presente nas seguintes provas
No contexto da Segurança da Informação na Administração
Pública, diversas organizações adotam uma Política de Uso
Aceitável (PUA) como parte de seu conjunto de normativos
internos, em complemento às demais políticas e controles
institucionais.
Considerando o papel e o escopo típico de uma PUA em um órgão público, assinale a opção que apresenta exemplos de ações que podem ser formalmente disciplinadas por esse tipo de política.
Considerando o papel e o escopo típico de uma PUA em um órgão público, assinale a opção que apresenta exemplos de ações que podem ser formalmente disciplinadas por esse tipo de política.
Provas
Questão presente nas seguintes provas
O Engenheiro de Segurança identifica que um atacante está
enviando e-mails altamente personalizados a membros-chave da
equipe de TI da Assembleia, fazendo-se passar por um fornecedor
de software de votação e solicitando credenciais.
Assinale a opção que identifica essa técnica de Engenharia Social.
Assinale a opção que identifica essa técnica de Engenharia Social.
Provas
Questão presente nas seguintes provas
Uma agência governamental de Engenharia de Computação
precisa migrar seus dados de cidadãos para a cloud. As
regulamentações de segurança e soberania de dados proíbem o
armazenamento de informações sensíveis em infraestruturas
compartilhadas ou fora de data centers específicos do governo.
Assinale a opção que identifica o modelo de implantação de cloud que deve ser priorizado, garantindo o controle exclusivo sobre o hardware e a infraestrutura, dentro dos limites regulatórios.
Assinale a opção que identifica o modelo de implantação de cloud que deve ser priorizado, garantindo o controle exclusivo sobre o hardware e a infraestrutura, dentro dos limites regulatórios.
Provas
Questão presente nas seguintes provas
O Engenheiro de Sistemas de uma empresa de logística identifica
que os dados vitais da empresa foram criptografados por um
atacante, que exige um pagamento em bitcoin para liberar a chave
de descriptografia.
O tipo de malware ou ataque que exige um resgate para restabelecer o acesso aos dados é o
O tipo de malware ou ataque que exige um resgate para restabelecer o acesso aos dados é o
Provas
Questão presente nas seguintes provas
Ao adotar uma solução de SaaS em um software de RH na
Assembleia, é importante que o Analista de Redes entenda a
divisão de responsabilidades entre o provedor de nuvem e a
Assembleia, conforme o modelo de responsabilidade
compartilhada.
No modelo Software as a Service (SaaS), a principal responsabilidade de segurança que permanece com o cliente, enquanto o provedor é o responsável pela infraestrutura, sistema operacional e aplicação, é denominada
No modelo Software as a Service (SaaS), a principal responsabilidade de segurança que permanece com o cliente, enquanto o provedor é o responsável pela infraestrutura, sistema operacional e aplicação, é denominada
Provas
Questão presente nas seguintes provas
Após a execução das etapas de contenção e erradicação de um
incidente de segurança na rede da Assembleia, a equipe de
tecnologia da informação deve realizar a fase subsequente do
processo de resposta a incidentes.
Assinale a alternativa que identifica essa etapa, responsável pelo restabelecimento dos serviços ao estado normal, pela restauração de backups e pela documentação do incidente, bem como pela implementação de medidas destinadas a prevenir novas ocorrências.
Assinale a alternativa que identifica essa etapa, responsável pelo restabelecimento dos serviços ao estado normal, pela restauração de backups e pela documentação do incidente, bem como pela implementação de medidas destinadas a prevenir novas ocorrências.
Provas
Questão presente nas seguintes provas
Cadernos
Caderno Container