Foram encontradas 17.976 questões.
Disciplina: TI - Segurança da Informação
Banca: IGEDUC
Orgão: Pref. Terezinha-PE
I. Diferentemente do vírus tradicional, o worm possui capacidade de autopropagação pela rede, explorando vulnerabilidades, não dependendo necessariamente da execução de um arquivo hospedeiro pelo usuário.
II. Vírus de macro podem estar associados a arquivos de aplicativos de escritório, explorando recursos de automação, motivo pelo qual a desativação ou restrição de macros é frequentemente recomendada em ambientes corporativos.
III. Cavalos de Troia (trojans) caracterizam-se, em geral, por aparentarem funcionalidade legítima, enquanto executam ações ocultas, como abertura de portas para acesso remoto não autorizado.
IV. A simples instalação de um antivírus, ainda que desatualizado, tende a neutralizar inclusive ameaças recentes baseadas em exploração de falhas ainda não catalogadas.
V. Worms e botnets podem contribuir para ataques distribuídos de negação de serviço (DDoS), ao utilizar máquinas infectadas como parte de uma rede coordenada de dispositivos comprometidos.
Assinale a alternativa CORRETA.
Provas

Disciplina: TI - Segurança da Informação
Banca: IGEDUC
Orgão: Pref. Terezinha-PE
I. O backup incremental registra apenas os arquivos criados ou alterados desde o último backup realizado (seja ele completo ou incremental), reduzindo o volume de dados copiados em cada execução.
II. A estratégia conhecida como regra 3-2-1 recomenda manter três cópias dos dados, em dois tipos diferentes de mídia, sendo ao menos uma armazenada fora do local principal.
III. A realização de backups dispensa a necessidade de testes de restauração, pois a simples confirmação de que o arquivo foi copiado garante sua integridade futura.
IV. Backups diferenciais tendem a crescer progressivamente ao longo do tempo, pois armazenam as alterações ocorridas desde o último backup completo.
V. O espelhamento de disco pode aumentar a disponibilidade dos dados, mas não substitui integralmente uma política de backup histórico com versionamento.
Assinale a alternativa CORRETA.
Provas
A criptografia é amplamente utilizada em sistemas computacionais para garantir a confidencialidade, a autenticidade e a integridade das informações. Sobre criptografia assimétrica, analise as assertivas a seguir:
I. A criptografia assimétrica utiliza um par de chaves matematicamente relacionadas denominadas chave pública e chave privada.
II. Uma mensagem criptografada com a chave pública de um usuário pode ser descriptografada por qualquer usuário que possua a mesma chave pública.
III. Em sistemas de assinatura digital, o emissor utiliza sua chave privada para gerar a assinatura, que pode ser verificada utilizando a chave pública correspondente.
IV. A criptografia assimétrica é normalmente mais eficiente que a criptografia simétrica para transmissão de grandes volumes de dados.
Quais estão corretas?
Provas
Em sistemas web, a integração entre PHP e MySQL utilizando a extensão mysqli permite executar consultas parametrizadas para prevenir ataques de injeção de SQL. Analise o seguinte trecho de código PHP:
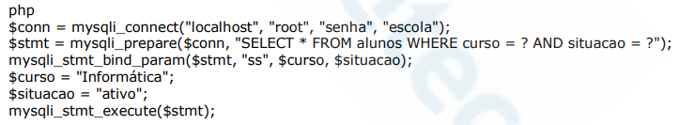
Sobre o assunto, analise as assertivas a seguir:
I. A função mysqli_prepare pré-compila a instrução SQL no servidor antes da vinculação dos parâmetros, separando estrutura e dados e impedindo que valores maliciosos alterem a instrução.
II. O segundo argumento "ss" da função mysqli_stmt_bind_param indica que ambos os parâmetros são do tipo string, sendo necessário utilizar "ii" caso os parâmetros fossem do tipo inteiro.
III. As variáveis $curso e $situacao devem ser obrigatoriamente inicializadas antes da chamada de mysqli_stmt_bind_param para que a vinculação ocorra corretamente.
IV. A consulta parametrizada utilizada no código é funcionalmente equivalente a concatenar diretamente os valores das variáveis na string SQL, diferenciando-se apenas pela sintaxe utilizada.
Quais estão corretas?
Provas
A criptografia é amplamente utilizada para garantir segurança em sistemas computacionais, protegendo informações contra o acesso não autorizado. Sobre criptografia simétrica e criptografia assimétrica, analise as assertivas a seguir:
I. Na criptografia simétrica, a mesma chave é utilizada tanto para criptografar quanto para descriptografar os dados.
II. Na criptografia assimétrica, utiliza-se um par de chaves matematicamente relacionadas, geralmente denominado chave pública e chave privada.
III. Em sistemas que utilizam criptografia assimétrica, a chave pública deve permanecer secreta para garantir a segurança da comunicação.
IV. Protocolos de segurança, como TLS, frequentemente utilizam criptografia assimétrica para troca segura de chaves e criptografia simétrica para a transmissão eficiente dos dados.
Quais estão corretas?
Provas
A segurança da informação moderna depende de uma infraestrutura robusta, composta por diferentes categorias de algoritmos criptográficos. Cada categoria é matematicamente projetada para resolver problemas específicos, como garantir a confidencialidade de grandes volumes de dados, prover autenticação ou permitir a distribuição segura de credenciais. Com base na literatura clássica, relacione a categoria do mecanismo criptográfico, Coluna 1, com o seu respectivo algoritmo representativo, Coluna 2.
Coluna 1
1. Criptografia Simétrica.
2. Criptografia Assimétrica.
3. Gerenciamento (Troca) de Chaves.
Coluna 2
( ) RSA (Rivest-Shamir-Adleman).
( ) Diffie-Hellman.
( ) AES (Advanced Encryption Standard).
A ordem correta de preenchimento dos parênteses, de cima para baixo, é:
Provas
Na literatura de segurança da informação, os sistemas criptográficos são caracterizados por três dimensões independentes que definem a sua estrutura e o seu funcionamento. Sobre esses conceitos estruturais, analise as assertivas abaixo:
I. Em relação aos tipos de operações para transformar o texto claro em cifrado, os algoritmos baseiam-se em substituição (mapeamento) e transposição (reorganização). O requisito fundamental é que nenhuma informação seja perdida, garantindo que todas as operações sejam perfeitamente reversíveis.
II. O número de chaves utilizadas na comunicação determina a classificação do sistema: se emissor e receptor utilizarem a mesma chave, tem-se a criptografia simétrica ou convencional. Se usarem chaves diferentes, o sistema é de criptografia assimétrica ou de chave pública.
III. O modo como o texto claro é processado divide-se em duas categorias principais: o processamento em cadeia, no qual os blocos de texto são processados e misturados em cadeia, e o processamento aleatório, no qual os elementos da entrada são processados em ordem aleatória.
Quais estão corretas?
Provas
Analise o seguinte trecho de código PHP para conexão com um banco de dados MySQL:
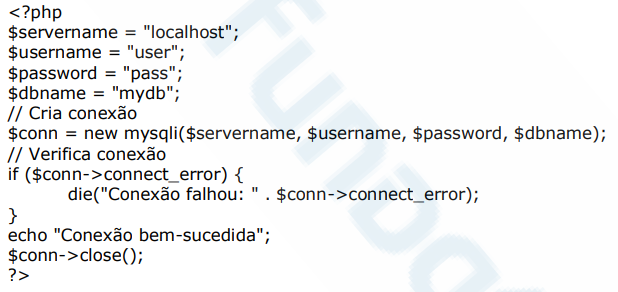
Assumindo que as credenciais estão corretas, qual é a principal vulnerabilidade de segurança que esse código NÃO aborda ao interagir com o banco de dados?
Provas
Ao realizar uma conexão com MySQL via PHP utilizando a extensão mysqli, qual das seguintes práticas é a mais recomendada para evitar ataques de SQL Injection em consultas que envolvam variáveis do usuário?
Provas
Analise o seguinte programa escrito em linguagem C conforme o padrão ANSI C:
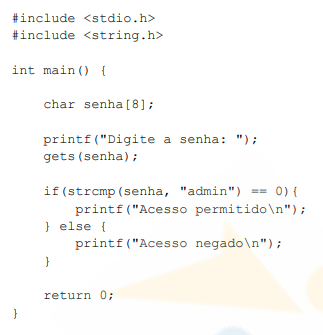
Considerando as práticas de codificação segura estabelecidas pelo padrão CERT C Coding Standard e pela OWASP, qual alternativa descreve corretamente o principal problema de segurança presente no código?
Provas
Caderno Container